Συμμόρφωση GDPR για Ιατρεία στην ΕΕ: Πλήρης Οδηγός για την Προστασία των Δεδομένων των Ασθενών σας
Στη σημερινή ψηφιακή εποχή, η προστασία των ευαίσθητων δεδομένων των ασθενών αποτελεί κορυφαία προτεραιότητα για τα ιατρεία και τις κλινικές στην Ευρωπαϊκή Ένωση. Ο Γενικός Κανονισμός Προστασίας Δεδομένων (GDPR) έχει θέσει αυστηρές απαιτήσεις για τον τρόπο με τον οποίο οι οργανισμοί υγειονομικής περίθαλψης συλλέγουν, επεξεργάζονται και αποθηκεύουν τα προσωπικά δεδομένα. Σε αυτόν τον ολοκληρωμένο οδηγό, θα εξετάσουμε τις βασικές πτυχές της συμμόρφωσης με τον GDPR για τα ιατρεία, τις υποχρεώσεις των παρόχων υγειονομικής περίθαλψης και πώς τα συστήματα Ηλεκτρονικής Υγείας (EHR) όπως το CloudMedico μπορούν να βοηθήσουν στην επίτευξη και διατήρηση της συμμόρφωσης.
Τι είναι ο GDPR και γιατί είναι σημαντικός για τα ιατρεία
Ο Γενικός Κανονισμός Προστασίας Δεδομένων (GDPR) είναι ένα νομοθετικό πλαίσιο της ΕΕ που τέθηκε σε ισχύ στις 25 Μαΐου 2018. Καθορίζει αυστηρούς κανόνες για την προστασία των προσωπικών δεδομένων των πολιτών της ΕΕ και επιβάλλει σημαντικές υποχρεώσεις στους οργανισμούς που επεξεργάζονται τέτοια δεδομένα.
Για τα ιατρεία και τις κλινικές, ο GDPR είναι ιδιαίτερα σημαντικός επειδή επεξεργάζονται ειδικές κατηγορίες προσωπικών δεδομένων - συγκεκριμένα, δεδομένα υγείας - τα οποία θεωρούνται εξαιρετικά ευαίσθητα και απαιτούν πρόσθετα επίπεδα προστασίας. Τα δεδομένα υγείας περιλαμβάνουν οποιεσδήποτε πληροφορίες σχετικά με τη φυσική ή ψυχική υγεία ενός ατόμου, συμπεριλαμβανομένων των ιατρικών αρχείων, των διαγνώσεων, των θεραπειών και του ιατρικού ιστορικού.
Η μη συμμόρφωση με τον GDPR μπορεί να οδηγήσει σε σημαντικές κυρώσεις, συμπεριλαμβανομένων προστίμων έως και 20 εκατομμύρια ευρώ ή 4% του παγκόσμιου ετήσιου κύκλου εργασιών, όποιο είναι υψηλότερο. Πέρα από τις οικονομικές επιπτώσεις, η παραβίαση δεδομένων μπορεί να βλάψει σοβαρά τη φήμη ενός ιατρείου και να υπονομεύσει την εμπιστοσύνη των ασθενών.
Βασικές υποχρεώσεις των ιατρείων σύμφωνα με τον GDPR
Νόμιμη βάση επεξεργασίας ιατρικών δεδομένων
Σύμφωνα με τον GDPR, τα ιατρεία πρέπει να έχουν νόμιμη βάση για την επεξεργασία των δεδομένων υγείας. Για τους παρόχους υγειονομικής περίθαλψης, οι πιο συνηθισμένες νόμιμες βάσεις είναι:
- Συμβατική αναγκαιότητα - για την παροχή υπηρεσιών υγειονομικής περίθαλψης στους ασθενείς
- Νομική υποχρέωση - για τη διατήρηση ιατρικών αρχείων όπως απαιτείται από το νόμο
- Ζωτικά συμφέροντα - όταν η επεξεργασία είναι απαραίτητη για την προστασία της ζωής κάποιου
- Δημόσιο συμφέρον - για λόγους δημόσιας υγείας
- Συγκατάθεση - όπου απαιτείται ειδικά και ζητείται
Συγκατάθεση ασθενών
Αν και η συγκατάθεση δεν είναι πάντα απαραίτητη για την επεξεργασία δεδομένων υγείας, σε ορισμένες περιπτώσεις τα ιατρεία πρέπει να λάβουν ρητή συγκατάθεση από τους ασθενείς. Η συγκατάθεση πρέπει να είναι:
- Ελεύθερα δοσμένη - χωρίς πίεση ή εξαναγκασμό
- Συγκεκριμένη - για συγκεκριμένους σκοπούς επεξεργασίας
- Ενημερωμένη - με σαφείς πληροφορίες για το πώς θα χρησιμοποιηθούν τα δεδομένα
- Σαφής - μέσω θετικής ενέργειας, όχι προεπιλεγμένη
- Ανακλητή - οι ασθενείς πρέπει να μπορούν να αποσύρουν τη συγκατάθεσή τους ανά πάσα στιγμή
Διαφάνεια και πολιτικές απορρήτου
Τα ιατρεία πρέπει να είναι διαφανή σχετικά με τον τρόπο συλλογής, επεξεργασίας και αποθήκευσης των δεδομένων των ασθενών. Αυτό περιλαμβάνει την παροχή σαφών και κατανοητών πολιτικών απορρήτου που εξηγούν:
- Ποια δεδομένα συλλέγονται και γιατί
- Πώς χρησιμοποιούνται τα δεδομένα
- Με ποιους μοιράζονται τα δεδομένα (εάν υπάρχουν)
- Πόσο καιρό διατηρούνται τα δεδομένα
- Τα δικαιώματα των ασθενών σχετικά με τα δεδομένα τους
- Πώς μπορούν οι ασθενείς να ασκήσουν αυτά τα δικαιώματα
Διορισμός Υπεύθυνου Προστασίας Δεδομένων (DPO)
Οι οργανισμοί υγειονομικής περίθαλψης που επεξεργάζονται μεγάλες ποσότητες δεδομένων υγείας απαιτείται συχνά να διορίσουν έναν Υπεύθυνο Προστασίας Δεδομένων (DPO). Ο DPO είναι υπεύθυνος για την παρακολούθηση της συμμόρφωσης με τον GDPR, την παροχή συμβουλών σχετικά με τις υποχρεώσεις προστασίας δεδομένων και τη λειτουργία ως σημείο επαφής για τις εποπτικές αρχές.
Εκτίμηση αντικτύπου σχετικά με την προστασία δεδομένων (DPIA)
Τα ιατρεία πρέπει να διεξάγουν Εκτιμήσεις Αντικτύπου σχετικά με την Προστασία Δεδομένων (DPIAs) όταν η επεξεργασία δεδομένων ενδέχεται να ενέχει υψηλό κίνδυνο για τα δικαιώματα και τις ελευθερίες των ατόμων. Δεδομένης της ευαίσθητης φύσης των δεδομένων υγείας, οι DPIAs είναι συχνά απαραίτητες για τα ιατρεία, ιδιαίτερα κατά την εφαρμογή νέων τεχνολογιών ή συστημάτων.
Δικαιώματα ασθενών σύμφωνα με τον GDPR
Ο GDPR παρέχει στους ασθενείς διάφορα δικαιώματα σχετικά με τα προσωπικά τους δεδομένα. Τα ιατρεία πρέπει να διασφαλίζουν ότι μπορούν να ανταποκριθούν αποτελεσματικά στα αιτήματα των ασθενών για την άσκηση αυτών των δικαιωμάτων:
Δικαίωμα πρόσβασης
Οι ασθενείς έχουν το δικαίωμα να ζητήσουν αντίγραφο των προσωπικών τους δεδομένων που διατηρεί το ιατρείο. Τα ιατρεία πρέπει να παρέχουν αυτές τις πληροφορίες σε προσβάσιμη μορφή εντός ενός μήνα από το αίτημα.
Δικαίωμα διόρθωσης
Οι ασθενείς έχουν το δικαίωμα να ζητήσουν τη διόρθωση ανακριβών ή ελλιπών προσωπικών δεδομένων. Αυτό είναι ιδιαίτερα σημαντικό στην υγειονομική περίθαλψη, όπου οι ακριβείς πληροφορίες είναι ζωτικής σημασίας για την ασφαλή και αποτελεσματική θεραπεία.
Δικαίωμα διαγραφής
Γνωστό και ως "δικαίωμα στη λήθη", οι ασθενείς μπορούν να ζητήσουν τη διαγραφή των προσωπικών τους δεδομένων υπό ορισμένες συνθήκες. Ωστόσο, αυτό το δικαίωμα δεν είναι απόλυτο και μπορεί να περιοριστεί όταν τα δεδομένα είναι απαραίτητα για νομικούς λόγους, όπως η διατήρηση ιατρικών αρχείων για το χρονικό διάστημα που απαιτείται από το νόμο.
Δικαίωμα φορητότητας δεδομένων
Οι ασθενείς έχουν το δικαίωμα να λαμβάνουν τα προσωπικά τους δεδομένα σε δομημένη, κοινώς χρησιμοποιούμενη και μηχαναγνώσιμη μορφή και να τα μεταφέρουν σε άλλο πάροχο υγειονομικής περίθαλψης. Αυτό διευκολύνει τη συνέχεια της περίθαλψης όταν οι ασθενείς αλλάζουν παρόχους.
Πρακτικές συμβουλές για τη διαχείριση αιτημάτων ασθενών
- Καθιερώστε σαφείς διαδικασίες για τη διαχείριση αιτημάτων σχετικά με τα δικαιώματα των ασθενών
- Εκπαιδεύστε το προσωπικό να αναγνωρίζει και να προωθεί τέτοια αιτήματα
- Τεκμηριώστε όλα τα αιτήματα και τις απαντήσεις
- Επαληθεύστε την ταυτότητα του αιτούντος πριν αποκαλύψετε οποιαδήποτε προσωπικά δεδομένα
- Απαντήστε εντός των απαιτούμενων χρονικών πλαισίων (συνήθως ένας μήνας)
Τεχνικά και οργανωτικά μέτρα για τη συμμόρφωση με τον GDPR
Ο GDPR απαιτεί από τα ιατρεία να εφαρμόζουν κατάλληλα τεχνικά και οργανωτικά μέτρα για την προστασία των δεδομένων των ασθενών. Αυτά τα μέτρα πρέπει να είναι ανάλογα με τους κινδύνους και να λαμβάνουν υπόψη την τελευταία τεχνολογία, το κόστος εφαρμογής και τη φύση, το πεδίο εφαρμογής, το πλαίσιο και τους σκοπούς της επεξεργασίας.
Κρυπτογράφηση δεδομένων
Η κρυπτογράφηση είναι ένα βασικό μέτρο ασφαλείας για την προστασία των ευαίσθητων δεδομένων υγείας. Τα ιατρεία θα πρέπει να εφαρμόζουν κρυπτογράφηση για τα δεδομένα τόσο κατά τη μεταφορά (π.χ., κατά την αποστολή μέσω διαδικτύου) όσο και κατά την αποθήκευση (π.χ., σε διακομιστές ή βάσεις δεδομένων).
Έλεγχος πρόσβασης
Τα ιατρεία πρέπει να εφαρμόζουν αυστηρούς ελέγχους πρόσβασης για να διασφαλίζουν ότι μόνο εξουσιοδοτημένο προσωπικό έχει πρόσβαση στα δεδομένα των ασθενών και μόνο στο βαθμό που είναι απαραίτητο για την εκτέλεση των καθηκόντων τους. Αυτό περιλαμβάνει:
- Μοναδικά αναγνωριστικά χρήστη για κάθε μέλος του προσωπικού
- Ισχυρές πολιτικές κωδικών πρόσβασης
- Έλεγχος ταυτότητας πολλαπλών παραγόντων
- Διαχείριση προνομίων βάσει ρόλων
- Τακτική επανεξέταση των δικαιωμάτων πρόσβασης
Καταγραφή δραστηριοτήτων (audit logging)
Η διατήρηση λεπτομερών αρχείων καταγραφής ελέγχου είναι απαραίτητη για την παρακολούθηση της πρόσβασης και των αλλαγών στα δεδομένα των ασθενών. Τα αρχεία καταγραφής ελέγχου θα πρέπει να καταγράφουν ποιος είχε πρόσβαση σε ποια δεδομένα, πότε και για ποιο σκοπό. Αυτό όχι μόνο βοηθά στην ανίχνευση μη εξουσιοδοτημένης πρόσβασης, αλλά και αποδεικνύει τη συμμόρφωση με τον GDPR.
Αντίγραφα ασφαλείας
Τα τακτικά αντίγραφα ασφαλείας είναι απαραίτητα για τη διασφάλιση της διαθεσιμότητας και της ανθεκτικότητας των συστημάτων και των υπηρεσιών επεξεργασίας. Τα αντίγραφα ασφαλείας θα πρέπει να κρυπτογραφούνται και να αποθηκεύονται με ασφάλεια, με τακτικές δοκιμές για να διασφαλίζεται ότι μπορούν να αποκατασταθούν αποτελεσματικά σε περίπτωση περιστατικού.
Διαδικασίες παραβίασης δεδομένων
Τα ιατρεία πρέπει να έχουν σαφείς διαδικασίες για την ανίχνευση, την αναφορά και τη διερεύνηση παραβιάσεων δεδομένων. Σύμφωνα με τον GDPR, οι παραβιάσεις που ενδέχεται να θέσουν σε κίνδυνο τα δικαιώματα και τις ελευθερίες των ατόμων πρέπει να αναφέρονται στην αρμόδια εποπτική αρχή εντός 72 ωρών από τη στιγμή που θα γίνουν αντιληπτές. Σε ορισμένες περιπτώσεις, τα επηρεαζόμενα άτομα πρέπει επίσης να ενημερώνονται.
Πώς τα συστήματα Ηλεκτρονικής Υγείας (EHR) βοηθούν στη συμμόρφωση με τον GDPR
Τα σύγχρονα συστήματα Ηλεκτρονικής Υγείας (EHR) μπορούν να διαδραματίσουν καθοριστικό ρόλο στη βοήθεια των ιατρείων να επιτύχουν και να διατηρήσουν τη συμμόρφωση με τον GDPR. Παρέχοντας ενσωματωμένα χαρακτηριστικά ασφαλείας και εργαλεία διαχείρισης δεδομένων, τα συστήματα EHR μπορούν να απλοποιήσουν πολλές πτυχές της συμμόρφωσης με τον GDPR.
Αυτοματοποίηση διαδικασιών συμμόρφωσης
Τα συστήματα EHR μπορούν να αυτοματοποιήσουν πολλές διαδικασίες που σχετίζονται με τη συμμόρφωση με τον GDPR, όπως η λήψη και καταγραφή της συγκατάθεσης των ασθενών, η διαχείριση των περιόδων διατήρησης δεδομένων και η παραγωγή αναφορών συμμόρφωσης. Αυτό μειώνει το διοικητικό φόρτο και ελαχιστοποιεί τον κίνδυνο ανθρώπινου λάθους.
Ασφαλής αποθήκευση και διαχείριση δεδομένων
Τα συστήματα EHR παρέχουν ασφαλή αποθήκευση για τα ευαίσθητα δεδομένα των ασθενών, με ενσωματωμένα μέτρα ασφαλείας όπως κρυπτογράφηση, έλεγχο πρόσβασης και καταγραφή ελέγχου. Αυτό βοηθά τα ιατρεία να συμμορφωθούν με την απαίτηση του GDPR για εφαρμογή κατάλληλων τεχνικών και οργανωτικών μέτρων για την προστασία των δεδομένων.
Εύκολη άσκηση δικαιωμάτων ασθενών
Τα σύγχρονα συστήματα EHR διευκολύνουν την ανταπόκριση στα αιτήματα των ασθενών για άσκηση των δικαιωμάτων τους σύμφωνα με τον GDPR. Για παράδειγμα, μπορούν να επιτρέψουν την εύκολη εξαγωγή των δεδομένων των ασθενών σε φορητή μορφή, την εφαρμογή διορθώσεων σε ανακριβή δεδομένα και τη διαχείριση των συγκαταθέσεων.
Παρακολούθηση και αναφορά συμμόρφωσης
Τα συστήματα EHR μπορούν να παρέχουν εργαλεία για την παρακολούθηση και την αναφορά της συμμόρφωσης με τον GDPR, όπως πίνακες ελέγχου που δείχνουν την κατάσταση συμμόρφωσης, αναφορές ελέγχου και ειδοποιήσεις για πιθανά ζητήματα συμμόρφωσης. Αυτό βοηθά τα ιατρεία να διατηρούν μια προληπτική προσέγγιση στη συμμόρφωση με τον GDPR.
Το CloudMedico ως λύση συμμόρφωσης με τον GDPR
Το CloudMedico έχει σχεδιαστεί με γνώμονα τη συμμόρφωση με τον GDPR, παρέχοντας στα ιατρεία μια ολοκληρωμένη λύση για την ασφαλή διαχείριση των δεδομένων των ασθενών σύμφωνα με τις απαιτήσεις του κανονισμού. Ας εξετάσουμε τα βασικά χαρακτηριστικά του CloudMedico που υποστηρίζουν τη συμμόρφωση με τον GDPR:
Κρυπτογράφηση από άκρο σε άκρο
Το CloudMedico εφαρμόζει κρυπτογράφηση από άκρο σε άκρο για όλα τα δεδομένα, τόσο κατά τη μεταφορά όσο και κατά την αποθήκευση. Αυτό διασφαλίζει ότι τα ευαίσθητα δεδομένα των ασθενών παραμένουν προστατευμένα από μη εξουσιοδοτημένη πρόσβαση, ακόμη και σε περίπτωση παραβίασης της ασφάλειας.
Αποθήκευση δεδομένων εντός ΕΕ
Όλοι οι διακομιστές του CloudMedico βρίσκονται εντός της Ευρωπαϊκής Ένωσης, διασφαλίζοντας ότι τα δεδομένα των ασθενών παραμένουν εντός της δικαιοδοσίας του GDPR και δεν υπόκεινται σε διεθνείς μεταφορές δεδομένων που θα μπορούσαν να περιπλέξουν τη συμμόρφωση.
Απομονωμένες βάσεις δεδομένων
Το CloudMedico παρέχει αποκλειστικές, απομονωμένες βάσεις δεδομένων για κάθε ιατρείο, διασφαλίζοντας τον πλήρη διαχωρισμό των δεδομένων των ασθενών μεταξύ διαφορετικών οργανισμών. Αυτό ενισχύει την ασφάλεια και την ιδιωτικότητα, μειώνοντας τον κίνδυνο μη εξουσιοδοτημένης πρόσβασης ή διαρροής δεδομένων.
Λειτουργίες εξαγωγής δεδομένων
Το CloudMedico παρέχει ολοκληρωμένες λειτουργίες εξαγωγής δεδομένων, επιτρέποντας στα ιατρεία να εξάγουν εύκολα τα δεδομένα των ασθενών σε κοινώς χρησιμοποιούμενες μορφές όπως Excel. Αυτό υποστηρίζει το δικαίωμα φορητότητας των δεδομένων των ασθενών και διευκολύνει τη μεταφορά δεδομένων μεταξύ συστημάτων όταν είναι απαραίτητο.
Καταγραφή ενεργειών χρηστών
Το CloudMedico διατηρεί λεπτομερή αρχεία καταγραφής όλων των ενεργειών των χρηστών, συμπεριλαμβανομένης της πρόσβασης σε δεδομένα ασθενών, των τροποποιήσεων και άλλων κρίσιμων ενεργειών. Αυτά τα αρχεία καταγραφής είναι αμετάβλητα και παρέχουν ένα ελεγχόμενο ίχνος που μπορεί να χρησιμοποιηθεί για την απόδειξη της συμμόρφωσης και τη διερεύνηση πιθανών παραβιάσεων ασφαλείας.
Λίστα ελέγχου συμμόρφωσης GDPR για ιατρεία
Για να βοηθήσουμε τα ιατρεία να αξιολογήσουν και να βελτιώσουν τη συμμόρφωσή τους με τον GDPR, έχουμε δημιουργήσει την ακόλουθη λίστα ελέγχου. Αυτή η λίστα καλύπτει τις βασικές πτυχές της συμμόρφωσης με τον GDPR και μπορεί να χρησιμοποιηθεί ως σημείο εκκίνησης για την ανάπτυξη ενός ολοκληρωμένου προγράμματος συμμόρφωσης:
Βήματα για την αξιολόγηση της τρέχουσας κατάστασης
- Διεξάγετε μια ολοκληρωμένη καταγραφή δεδομένων για να προσδιορίσετε ποια προσωπικά δεδομένα συλλέγετε, πού αποθηκεύονται και με ποιους μοιράζονται
- Αξιολογήστε τη νόμιμη βάση για την επεξεργασία κάθε τύπου δεδομένων
- Εντοπίστε και αντιμετωπίστε τυχόν κενά στα τρέχοντα μέτρα ασφαλείας
- Αξιολογήστε τις τρέχουσες διαδικασίες για την ανταπόκριση στα αιτήματα των ασθενών σχετικά με τα δικαιώματά τους
- Ελέγξτε τις συμβάσεις με τους επεξεργαστές δεδομένων τρίτων μερών για να διασφαλίσετε τη συμμόρφωση με τον GDPR
Απαραίτητα έγγραφα και πολιτικές
- Αναπτύξτε ή ενημερώστε την πολιτική απορρήτου σας ώστε να συμμορφώνεται με τις απαιτήσεις διαφάνειας του GDPR
- Δημιουργήστε φόρμες συγκατάθεσης για περιπτώσεις όπου απαιτείται η συγκατάθεση ως νόμιμη βάση
- Αναπτύξτε διαδικασίες για τη διαχείριση παραβιάσεων δεδομένων, συμπεριλαμβανομένων προτύπων κοινοποίησης
- Τεκμηριώστε τις διαδικασίες για τη διαχείριση αιτημάτων των υποκειμένων των δεδομένων
- Δημιουργήστε και διατηρήστε αρχεία των δραστηριοτήτων επεξεργασίας
- Αναπτύξτε πολιτικές διατήρησης δεδομένων που καθορίζουν πόσο καιρό διατηρούνται διαφορετικοί τύποι δεδομένων
Εκπαίδευση προσωπικού
Διασφαλίστε ότι όλο το προσωπικό που χειρίζεται δεδομένα ασθενών είναι εκπαιδευμένο στις απαιτήσεις του GDPR και στις πολιτικές και διαδικασίες του ιατρείου σας. Η εκπαίδευση θα πρέπει να καλύπτει:
- Βασικές αρχές του GDPR
- Αναγνώριση και διαχείριση αιτημάτων των υποκειμένων των δεδομένων
- Διαδικασίες για την αναφορά παραβιάσεων δεδομένων
- Βέλτιστες πρακτικές για την ασφάλεια των δεδομένων
- Ειδικές ευθύνες που σχετίζονται με τους ρόλους τους
Τακτικοί έλεγχοι και αναθεωρήσεις
Η συμμόρφωση με τον GDPR είναι μια συνεχής διαδικασία, όχι μια εφάπαξ άσκηση. Καθιερώστε ένα πρόγραμμα τακτικών ελέγχων και αναθεωρήσεων για να διασφαλίσετε τη συνεχή συμμόρφωση:
- Διεξάγετε τακτικούς ελέγχους των πρακτικών επεξεργασίας δεδομένων
- Επανεξετάζετε και ενημερώνετε τις πολιτικές και διαδικασίες όταν αλλάζουν οι πρακτικές ή οι κανονισμοί
- Διεξάγετε περιοδικές αξιολογήσεις κινδύνου και DPIAs για νέες ή τροποποιημένες δραστηριότητες επεξεργασίας
- Ελέγχετε τακτικά τα μέτρα ασφαλείας και διεξάγετε δοκιμές διείσδυσης
- Παρακολουθείτε και αξιολογείτε την αποτελεσματικότητα των ελέγχων συμμόρφωσης
Συχνές ερωτήσεις σχετικά με τον GDPR στα ιατρεία
Χρειάζεται να λάβω συγκατάθεση από τους ασθενείς για την επεξεργασία των δεδομένων τους;
Όχι πάντα. Ενώ η συγκατάθεση είναι μία από τις νόμιμες βάσεις για την επεξεργασία δεδομένων σύμφωνα με τον GDPR, δεν είναι πάντα η πιο κατάλληλη για τα ιατρεία. Συχνά, η επεξεργασία δεδομένων υγείας μπορεί να βασίζεται σε άλλες νόμιμες βάσεις, όπως η συμβατική αναγκαιότητα (για την παροχή υγειονομικής περίθαλψης), η νομική υποχρέωση ή τα ζωτικά συμφέροντα του ασθενούς. Ωστόσο, για ορισμένες δραστηριότητες, όπως το μάρκετινγκ ή η έρευνα, μπορεί να απαιτείται συγκατάθεση.
Πόσο καιρό μπορώ να διατηρώ τα δεδομένα των ασθενών;
Ο GDPR απαιτεί τα προσωπικά δεδομένα να διατηρούνται μόνο για όσο διάστημα είναι απαραίτητο για τους σκοπούς για τους οποίους συλλέχθηκαν. Ωστόσο, για τα ιατρικά αρχεία, υπάρχουν συχνά νομικές απαιτήσεις που υπαγορεύουν ελάχιστες περιόδους διατήρησης. Αυτές ποικίλλουν ανάλογα με τη χώρα και τον τύπο των αρχείων. Τα ιατρεία θα πρέπει να αναπτύξουν μια πολιτική διατήρησης δεδομένων που συμμορφώνεται τόσο με τον GDPR όσο και με τις σχετικές νομικές απαιτήσεις για τα ιατρικά αρχεία.
Χρειάζεται το ιατρείο μου έναν Υπεύθυνο Προστασίας Δεδομένων (DPO);
Σύμφωνα με τον GDPR, ο διορισμός ενός DPO είναι υποχρεωτικός για οργανισμούς που επεξεργάζονται μεγάλες ποσότητες ειδικών κατηγοριών δεδομένων, όπως δεδομένα υγείας, ως μέρος των βασικών τους δραστηριοτήτων. Αυτό σημαίνει ότι τα περισσότερα ιατρεία και κλινικές πιθανότατα απαιτείται να έχουν έναν DPO. Ο DPO μπορεί να είναι ένας υπάλληλος με πρόσθετα καθήκοντα ή ένας εξωτερικός σύμβουλος, αλλά πρέπει να έχει εμπειρογνωμοσύνη στη νομοθεσία και τις πρακτικές προστασίας δεδομένων.
Τι πρέπει να κάνω σε περίπτωση παραβίασης δεδομένων;
Σε περίπτωση παραβίασης δεδομένων που ενδέχεται να θέσει σε κίνδυνο τα δικαιώματα και τις ελευθερίες των ατόμων, πρέπει να ειδοποιήσετε την αρμόδια εποπτική αρχή εντός 72 ωρών από τη στιγμή που θα γίνει αντιληπτή η παραβίαση. Η ειδοποίηση θα πρέπει να περιλαμβάνει λεπτομέρειες σχετικά με τη φύση της παραβίασης, τις πιθανές συνέπειες, τα μέτρα που έχουν ληφθεί για την αντιμετώπιση της παραβίασης και τα στοιχεία επικοινωνίας του DPO σας. Σε ορισμένες περιπτώσεις, όπου υπάρχει υψηλός κίνδυνος για τα δικαιώματα και τις ελευθερίες των ατόμων, πρέπει επίσης να ενημερώσετε τα επηρεαζόμενα άτομα χωρίς αδικαιολόγητη καθυστέρηση.
Μπορώ να μοιραστώ δεδομένα ασθενών με άλλους παρόχους υγειονομικής περίθαλψης;
Ναι, μπορείτε να μοιραστείτε δεδομένα ασθενών με άλλους παρόχους υγειονομικής περίθαλψης όταν είναι απαραίτητο για την παροχή υγειονομικής περίθαλψης, αλλά πρέπει να διασφαλίσετε ότι η κοινή χρήση γίνεται με ασφαλή τρόπο και σύμφωνα με τις αρχές του GDPR. Αυτό περιλαμβάνει τη διασφάλιση ότι μοιράζεστε μόνο τα απαραίτητα δεδομένα, ότι ο παραλήπτης έχει κατάλληλα μέτρα ασφαλείας και ότι η κοινή χρήση τεκμηριώνεται κατάλληλα. Σε ορισμένες περιπτώσεις, μπορεί να χρειαστεί να ενημερώσετε τους ασθενείς για την κοινή χρήση ή να λάβετε τη συγκατάθεσή τους, ανάλογα με τις συγκεκριμένες περιστάσεις και τις τοπικές απαιτήσεις.
Συμπέρασμα
Η συμμόρφωση με τον GDPR είναι μια πολύπλοκη αλλά απαραίτητη πτυχή της λειτουργίας ενός ιατρείου στην Ευρωπαϊκή Ένωση. Απαιτεί μια ολοκληρωμένη προσέγγιση που περιλαμβάνει τεχνικά μέτρα, οργανωτικές πολιτικές και συνεχή επαγρύπνηση. Ωστόσο, τα οφέλη της συμμόρφωσης με τον GDPR εκτείνονται πέρα από την αποφυγή προστίμων και κυρώσεων. Η ισχυρή προστασία δεδομένων ενισχύει την εμπιστοσύνη των ασθενών, βελτιώνει την ποιότητα των δεδομένων και μπορεί να οδηγήσει σε πιο αποτελεσματικές και ασφαλείς διαδικασίες.
Τα συστήματα Ηλεκτρονικής Υγείας όπως το CloudMedico μπορούν να διαδραματίσουν καθοριστικό ρόλο στη διευκόλυνση της συμμόρφωσης με τον GDPR, παρέχοντας ενσωματωμένα χαρακτηριστικά ασφαλείας, εργαλεία διαχείρισης δεδομένων και αυτοματοποιημένες διαδικασίες συμμόρφωσης. Με την επιλογή ενός συστήματος EHR που έχει σχεδιαστεί με γνώμονα τη συμμόρφωση με τον GDPR, τα ιατρεία μπορούν να απλοποιήσουν σημαντικά τις προσπάθειές τους για συμμόρφωση και να επικεντρωθούν σε αυτό που κάνουν καλύτερα: την παροχή εξαιρετικής φροντίδας στους ασθενείς τους.
Θυμηθείτε, η συμμόρφωση με τον GDPR είναι ένα ταξίδι, όχι ένας προορισμός. Απαιτεί συνεχή προσοχή, τακτικές αναθεωρήσεις και προσαρμογή στις μεταβαλλόμενες απαιτήσεις και τεχνολογίες. Επενδύοντας στη συμμόρφωση με τον GDPR τώρα, τα ιατρεία μπορούν να οικοδομήσουν μια ισχυρή βάση για την προστασία των δεδομένων των ασθενών τους και να διασφαλίσουν τη μακροπρόθεσμη επιτυχία τους στην ψηφιακή εποχή.
Το Νο 1 λογισμικό για ιατρεία σε Ελλάδα και Κύπρο
προσφέροντας ευελιξία και αποτελεσματικότητα σε κάθε βήμα"
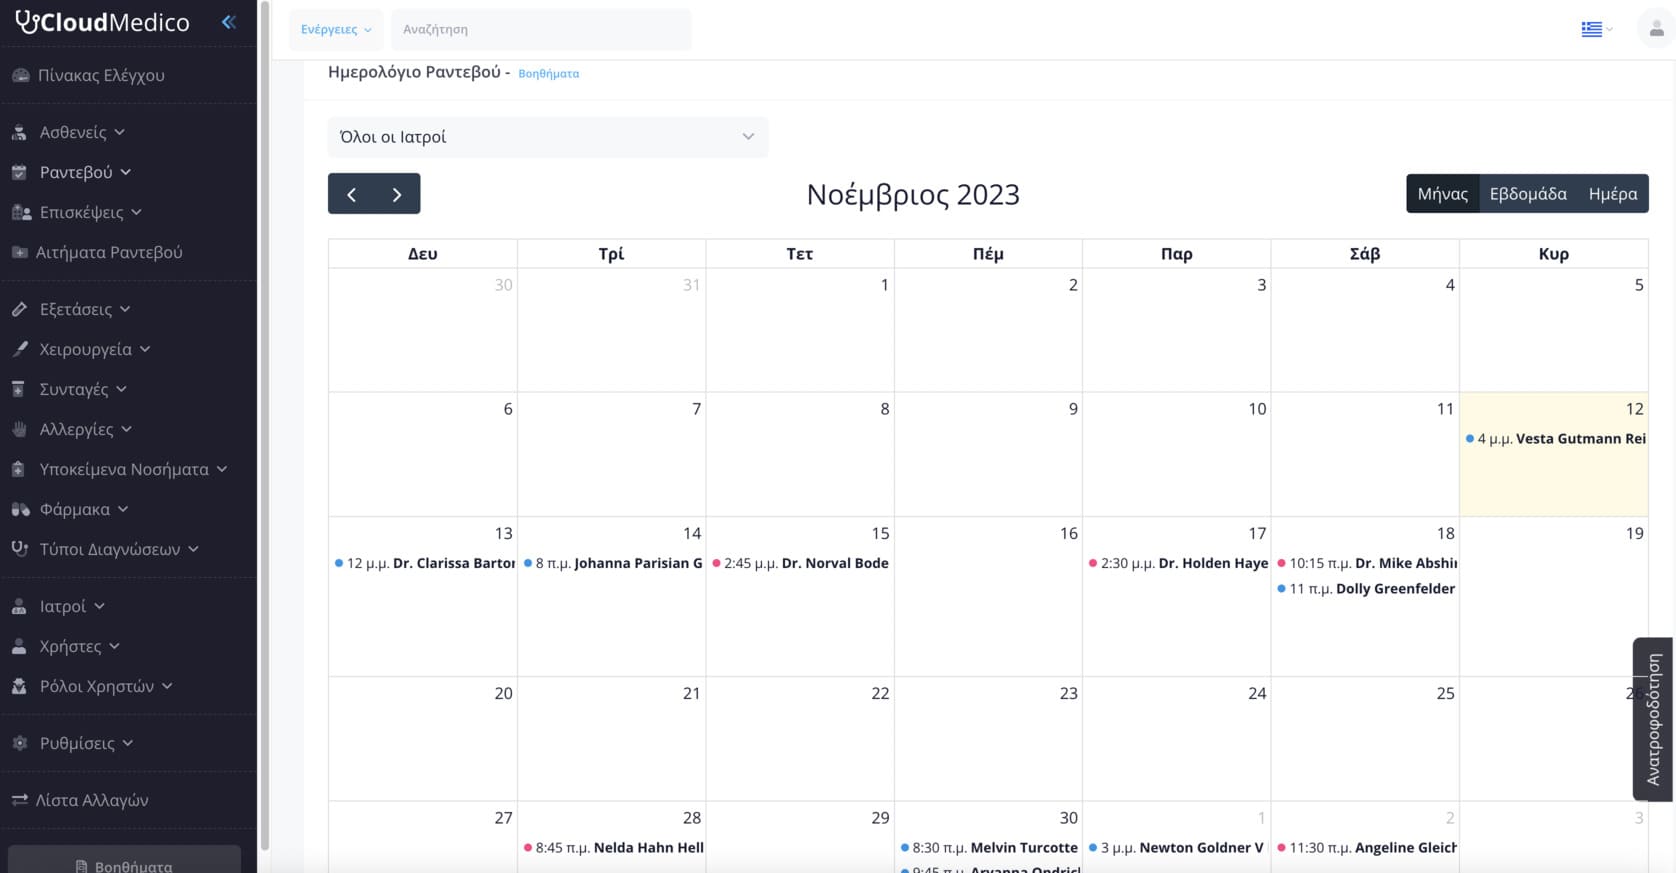
Εύκολη Διαχείριση Ραντεβού
Τελευταία από το ιστολόγιο
Διαβάστε όλα τα τελευταία νέα μας και δείτε τις απόψεις μας για ορισμένα θέματα του κλάδου.
Τι είναι το MCP στην Υγεία; Οδηγός για Ιατρούς και Ιατρεία
Συνδέστε με ασφάλεια το ChatGPT και το Claude με το EHR σας μέσω του CloudMedico
